
Polícia Civil cumpre mandados em SP e MG contra suspeitos de invasão a bancos e venda de dados de clienteson outubro 28, 2026 at 6:14 pm
- outubro 28, 2026 A Polícia Civil cumpriu nesta quarta-feira (28) mandados de prisão e de busca no interior de São Paulo e em Minas Gerais contra investigados por integrar uma associação criminosa especializada na invasão de sistemas informáticos, furto e comercialização de dados bancários mais tarde usados em falsas centrais telefônicas.
Entre os investigados e alvos de prisões temporárias estão Ivan Wallace Mendes Pereira, de Três Corações (MG), e João Pedro Frota da Silva, de Ribeirão Preto (SP).
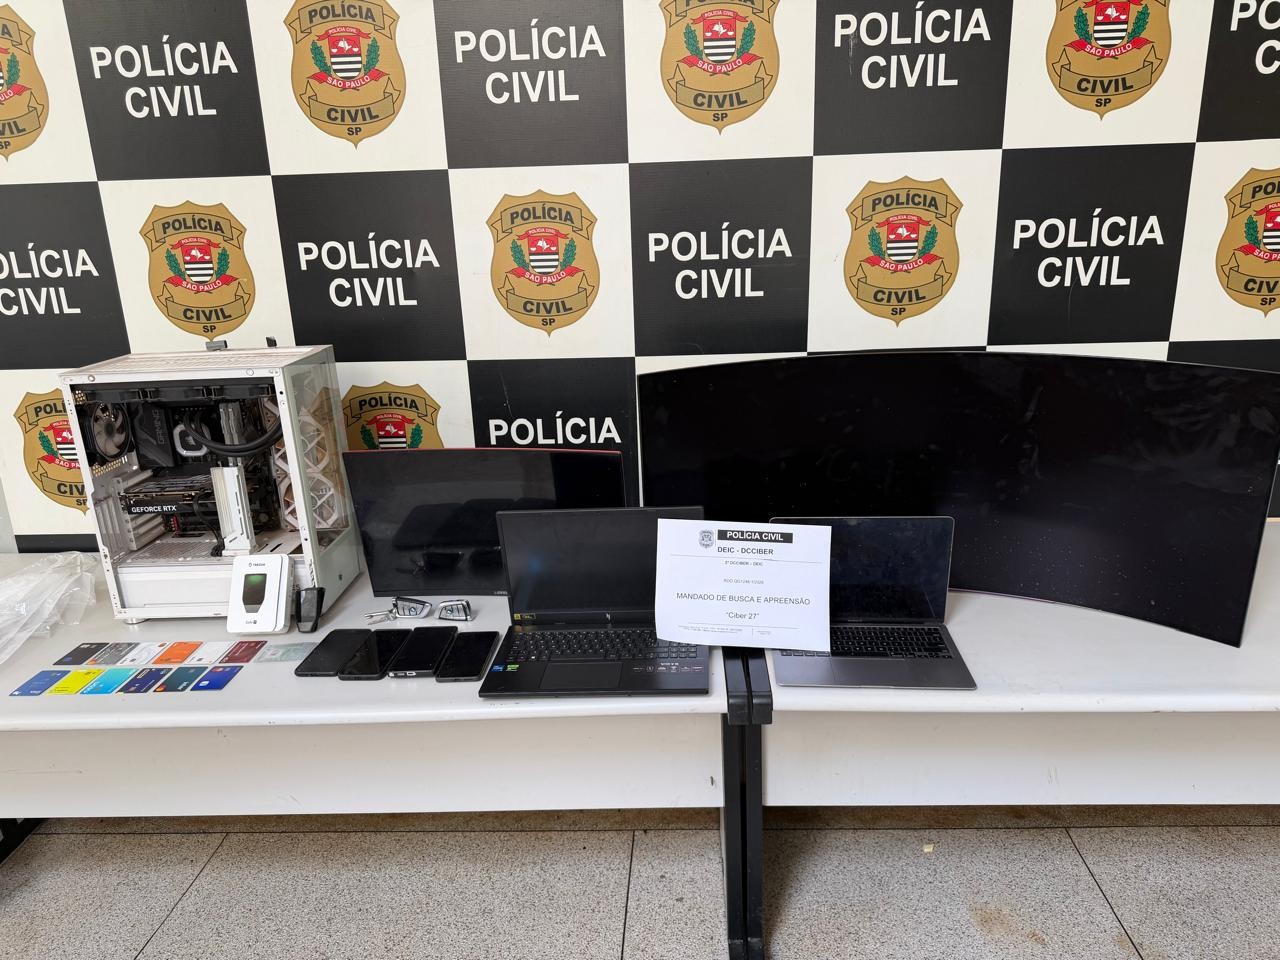
Silva foi preso em casa no Parque Anhanguera, Zona Leste da cidade, onde também foram apreendidos dispositivos eletrônicos e um carro.
“Ele estava dormindo e o computador ligado, e a gente verificou que ele tinha uma ferramenta ligada e atacando uma instituição bancária, motivo pelo qual ele foi conduzido para cá e vai ser feito a prisão em flagrante dele pelo crime de invasão de dispositivo informático”, disse o delegado Maicon Richard de Moraes, da 2ª Delegacia sobre Fraudes contra Comércio Eletrônico por Meios Eletrônicos (2ª DCCIBER), de São Paulo.
✅Clique aqui para seguir o canal do g1 Ribeirão e Franca no WhatsApp
O outro suspeito, de Minas Gerais, era considerado foragido pelas autoridades até a última atualização desta notícia.
De acordo com a Operação “Verifact”, a dupla é suspeita de desenvolver, operar e vender softwares maliciosos criados para burlar a segurança de instituições financeiras, como os bancos Safra e Santander, extraindo dados confidenciais de correntistas.
“Todo esse material apreendido vai para extração. Em uma análise preliminar que fizemos lá na residência (…) foi constatado que ele tem extenso material, tem, salvo engano, quase 10 teras de dados no computador dele, inclusive dados de sistemas públicos.”
A reportagem tenta localizar as defesas dos suspeitos. Além disso, tenta obter posicionamentos das instituições financeiras que foram alvos da organização criminosa.
Computador de um dos investigados na Operação Verifact, contra quadrilha que invadiu sistemas bancários para roubar dados de clientes.
Divulgação/Polícia Civil
O que as investigações apontaram
As investigações começaram depois que o Santander foi alertado pelo Safra, que identificou acessos automatizados suspeitos em seus sistemas entre fevereiro e março de 2026.
Segundo a Polícia Civil, análises posteriores mostraram que o Santander sofria investidas com o mesmo padrão, o que levou os setores de cibersegurança dos dois bancos a atuarem de forma conjunta e acionarem a Polícia Civil.
De acordo com os investigadores, os envolvidos utilizavam uma técnica chamada de “ataque por scripts” ou enumeração de APIs, em que rotinas automatizadas de computação enviavam milhares de consultas aos sistemas das instituições financeiras com mudança contínua de endereços IP para evitar os bloqueios antifraude.
🔎Script é uma sequência de comandos em linguagem de programação para serem executados diretamente por um programa. APIS é uma sigla em inglês para Interface de Programação de Aplicações, que nada mais é que um conjunto de padrões que permite que diferentes softwares se comuniquem e troquem dados entre si. IP é o protocolo de internet, ou seja, um número de identificação exclusivo de um computador ou celular conectado à rede mundial de computadores.
Com esse mecanismo, o grupo conseguia confirmar vínculos de CPFs e extrair informações sensíveis de correntistas, como número de agência e conta, saldo, renda declarada e nome dos gerentes.
As ferramentas invasoras eram comercializadas pelos suspeitos em grupos de mensagens no WhatsApp, Telegram, fóruns de internet e ambientes restritos da deep web.
🔎A deep web é tudo que não pode ser encontrado nos buscadores, incluindo contas em banco e e-mails, mas também inclui a dark web, que exige navegadores criptografados para esconder a identidade dos usuários, o que muitas vezes é associado a práticas criminosas.
Dispositivos apreendidos em Ribeirão Preto (SP) em operação contra fraudes bancárias.
Divulgação/Polícia Civil
Os softwares eram vendidos por valores entre R$ 1,5 mil e R$ 3,5 mil, mediante pagamento em PIX, com promessa de suporte técnico e fornecimento de bases com milhões de dados de clientes.
Durante uma operação controlada de inteligência, os investigadores simularam a compra de um dos softwares, obtendo uma chave PIX em nome de Ivan Wallace Mendes Pereira, cuja titularidade e foto cadastral foram confirmadas por instrução bancária e gravadas para preservação das provas.
Em relação a João Pedro Frota da Silva, a investigação apurou sua ligação com uma empresa e com o codinome “JohnGrimm” por meio de registros em redes sociais, e-mails e cadastros em plataformas de entregas vinculados a endereços em Ribeirão Preto.
De acordo com a Polícia Civil, os dados obtidos com a invasão eram vendidos para alimentar estelionatos aplicados por meio de “falsas centrais telefônicas”.
Além dos scripts de consulta, o grupo também é investigado pelo desenvolvimento e venda de um malware, ou seja, um software desenvolvido para fins ilícitos, baseado em tecnologia de aproximação (NFC) capaz de simular cartões de crédito em maquininhas pagadoras.
Veja mais notícias da região no g1 Ribeirão Preto e Franca
VÍDEOS: Tudo sobre Ribeirão Preto, Franca e região
AA Polícia Civil cumpriu nesta quarta-feira (28) mandados de prisão e de busca no interior de São Paulo e em Minas Gerais contra investigados por integrar uma associação criminosa especializada na invasão de sistemas informáticos, furto e comercialização de dados bancários mais tarde usados em falsas centrais telefônicas.
Entre os investigados e alvos de prisões temporárias estão Ivan Wallace Mendes Pereira, de Três Corações (MG), e João Pedro Frota da Silva, de Ribeirão Preto (SP).
Silva foi preso em casa no Parque Anhanguera, Zona Leste da cidade, onde também foram apreendidos dispositivos eletrônicos e um carro.
“Ele estava dormindo e o computador ligado, e a gente verificou que ele tinha uma ferramenta ligada e atacando uma instituição bancária, motivo pelo qual ele foi conduzido para cá e vai ser feito a prisão em flagrante dele pelo crime de invasão de dispositivo informático”, disse o delegado Maicon Richard de Moraes, da 2ª Delegacia sobre Fraudes contra Comércio Eletrônico por Meios Eletrônicos (2ª DCCIBER), de São Paulo.
✅Clique aqui para seguir o canal do g1 Ribeirão e Franca no WhatsApp
O outro suspeito, de Minas Gerais, era considerado foragido pelas autoridades até a última atualização desta notícia.
De acordo com a Operação “Verifact”, a dupla é suspeita de desenvolver, operar e vender softwares maliciosos criados para burlar a segurança de instituições financeiras, como os bancos Safra e Santander, extraindo dados confidenciais de correntistas.
“Todo esse material apreendido vai para extração. Em uma análise preliminar que fizemos lá na residência (…) foi constatado que ele tem extenso material, tem, salvo engano, quase 10 teras de dados no computador dele, inclusive dados de sistemas públicos.”
A reportagem tenta localizar as defesas dos suspeitos. Além disso, tenta obter posicionamentos das instituições financeiras que foram alvos da organização criminosa.
Computador de um dos investigados na Operação Verifact, contra quadrilha que invadiu sistemas bancários para roubar dados de clientes.
Divulgação/Polícia Civil
O que as investigações apontaram
As investigações começaram depois que o Santander foi alertado pelo Safra, que identificou acessos automatizados suspeitos em seus sistemas entre fevereiro e março de 2026.
Segundo a Polícia Civil, análises posteriores mostraram que o Santander sofria investidas com o mesmo padrão, o que levou os setores de cibersegurança dos dois bancos a atuarem de forma conjunta e acionarem a Polícia Civil.
De acordo com os investigadores, os envolvidos utilizavam uma técnica chamada de “ataque por scripts” ou enumeração de APIs, em que rotinas automatizadas de computação enviavam milhares de consultas aos sistemas das instituições financeiras com mudança contínua de endereços IP para evitar os bloqueios antifraude.
🔎Script é uma sequência de comandos em linguagem de programação para serem executados diretamente por um programa. APIS é uma sigla em inglês para Interface de Programação de Aplicações, que nada mais é que um conjunto de padrões que permite que diferentes softwares se comuniquem e troquem dados entre si. IP é o protocolo de internet, ou seja, um número de identificação exclusivo de um computador ou celular conectado à rede mundial de computadores.
Com esse mecanismo, o grupo conseguia confirmar vínculos de CPFs e extrair informações sensíveis de correntistas, como número de agência e conta, saldo, renda declarada e nome dos gerentes.
As ferramentas invasoras eram comercializadas pelos suspeitos em grupos de mensagens no WhatsApp, Telegram, fóruns de internet e ambientes restritos da deep web.
🔎A deep web é tudo que não pode ser encontrado nos buscadores, incluindo contas em banco e e-mails, mas também inclui a dark web, que exige navegadores criptografados para esconder a identidade dos usuários, o que muitas vezes é associado a práticas criminosas.
Dispositivos apreendidos em Ribeirão Preto (SP) em operação contra fraudes bancárias.
Divulgação/Polícia Civil
Os softwares eram vendidos por valores entre R$ 1,5 mil e R$ 3,5 mil, mediante pagamento em PIX, com promessa de suporte técnico e fornecimento de bases com milhões de dados de clientes.
Durante uma operação controlada de inteligência, os investigadores simularam a compra de um dos softwares, obtendo uma chave PIX em nome de Ivan Wallace Mendes Pereira, cuja titularidade e foto cadastral foram confirmadas por instrução bancária e gravadas para preservação das provas.
Em relação a João Pedro Frota da Silva, a investigação apurou sua ligação com uma empresa e com o codinome “JohnGrimm” por meio de registros em redes sociais, e-mails e cadastros em plataformas de entregas vinculados a endereços em Ribeirão Preto.
De acordo com a Polícia Civil, os dados obtidos com a invasão eram vendidos para alimentar estelionatos aplicados por meio de “falsas centrais telefônicas”.
Além dos scripts de consulta, o grupo também é investigado pelo desenvolvimento e venda de um malware, ou seja, um software desenvolvido para fins ilícitos, baseado em tecnologia de aproximação (NFC) capaz de simular cartões de crédito em maquininhas pagadoras.
Veja mais notícias da região no g1 Ribeirão Preto e Franca
VÍDEOS: Tudo sobre Ribeirão Preto, Franca e região
A
Quer aprender como investir no mercado financeiro de forma segura e eficiente de forma automatizada?
Conheça o Scalper Trader Auto Bot, Agora!

Conheça o Scalper Trader Auto Bot, Agora!
Deixe um comentário